Fachartikel, PR:
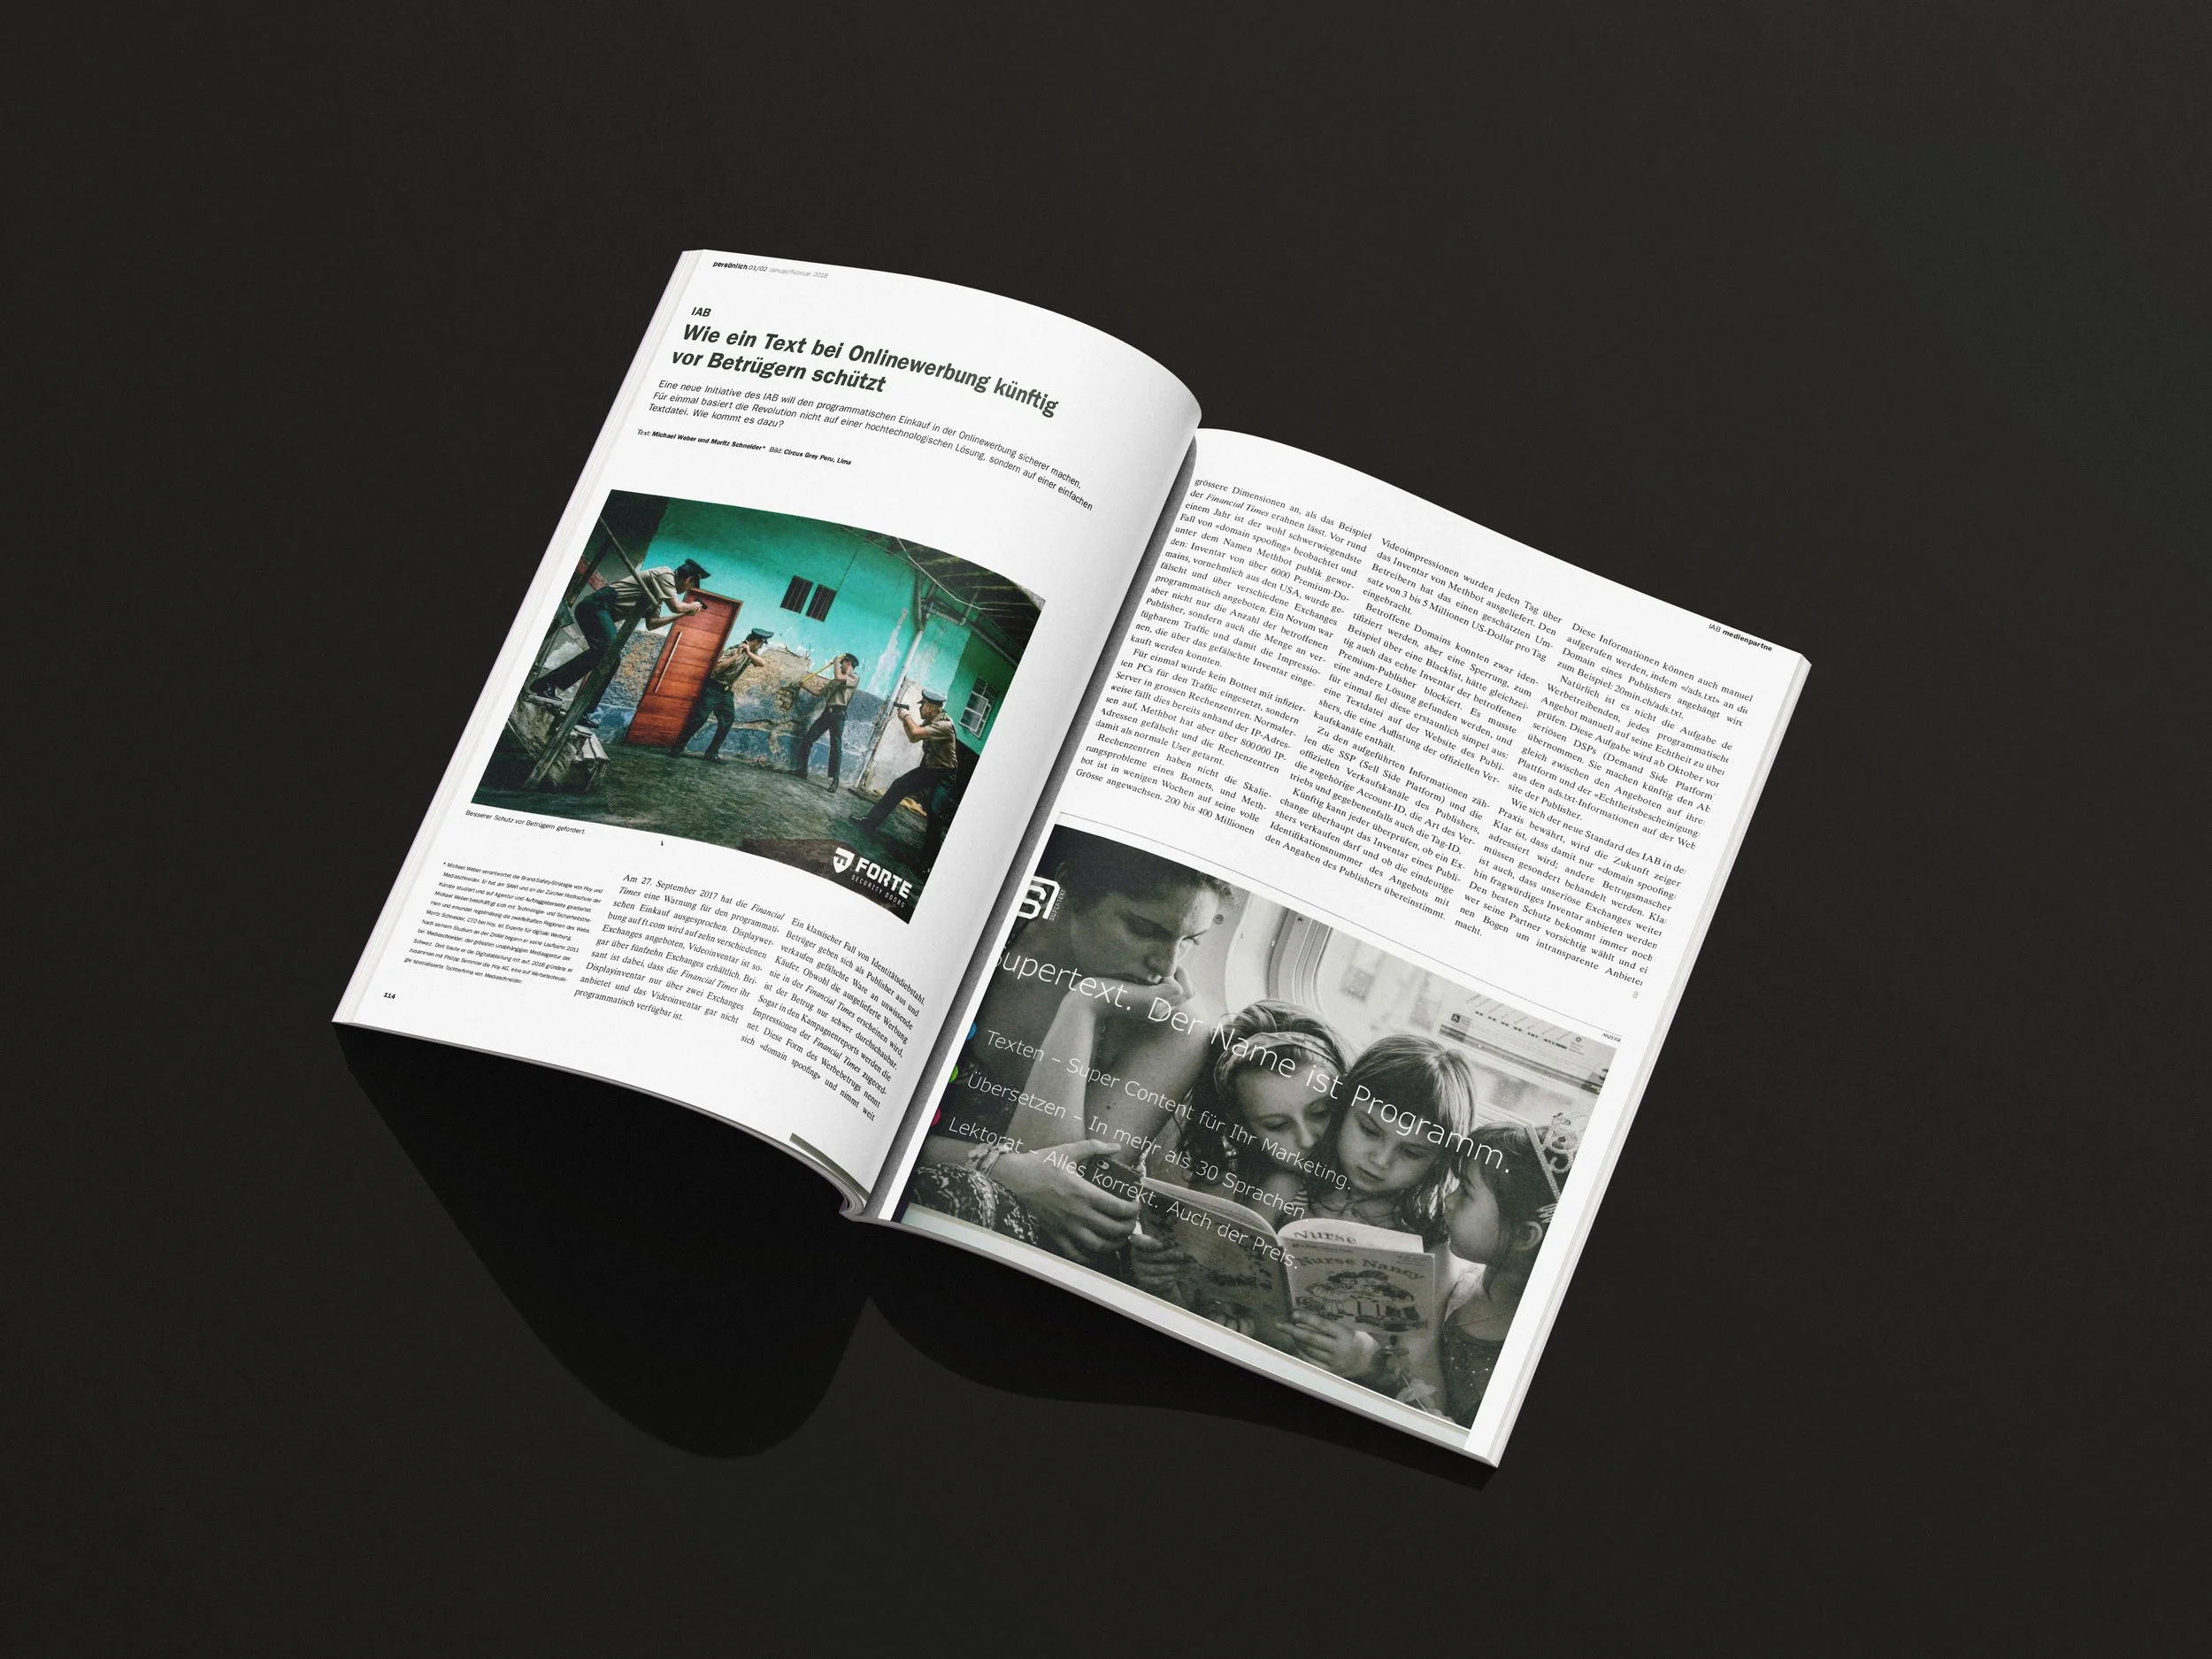
Fachartikel zu ads.txt und Domain Spoofing
Werbebetrug ist selten ein Thema, das man locker nebenbei erklärt. Ich habe für das Persönlich einen Fachartikel geschrieben, der Domain Spoofing und den neuen IAB-Standard ads.txt verständlich auf den Punkt bringt.
Die Basis dafür war ein Vortrag, den ich vorher bereits am Programmatic Advertising Day im Volkshaus gehalten hatte. Im Artikel habe ich erklärt, wie ads.txt als einfache Echtheitsprüfung für programmatisches Inventar funktioniert und wo die Grenzen liegen. So wurde aus einem technischen Standard ein lesbarer Beitrag und für Hoy und Mediaschneider ein glaubwürdiger Auftritt beim Thema Brand Safety.
Auftraggeber:in
Hoy
Persönlich Verlag
Rolle & Leistungen
Medienarbeit
Text
Output
Fachartikel
PR
Wie ein Text bei Onlinewerbung künftig vor Betrügern schützt
Eine neue Initiative des IAB will den Programmatischen Einkauf in der Onlinewerbung sicherer machen. Für einmal basiert die Revolution nicht auf einer hochtechnologischen Lösung, sondern auf einer einfachen Textdatei. Wie kommt es dazu?
Am 27. September hat die Financial Times eine Warnung für den Progammatischen Einkauf ausgesprochen. Displaywerbung auf ft.com wird auf 10 verschiedenen Exchanges angeboten, Video Inventar ist sogar über 15 Exchanges erhältlich. Brisant ist dabei, dass die Financial Times ihr Display Inventar nur über zwei Exchanges anbietet und das Video Inventar gar nicht programmatisch verfügbar ist.
Ein klassischer Fall von Identitätsdiebstahl: Betrüger geben sich als Publisher aus und verkaufen gefälschte Ware an unwissende Käufer. Obwohl die ausgelieferte Werbung nie auf der Financial Times erscheinen wird, ist der Betrug nur schwer durchschaubar. Sogar in den Kampagnen-Reports werden die Impressionen der Financial Times zugeordnet.
Diese Form des Werbebetrugs nennt man “Domain Spoofing” und hat weit grössere Dimensionen, als das Beispiel der Financial Times erahnen lässt. Vor rund einem Jahr ist der wohl schwerwiegendste Fall von Domain Spoofing beobachtet und unter dem Namen “Methbot” publik geworden.
Inventar von über 6000 Premium Domains - vornehmlich aus den USA - wurde gefälscht und über verschiedene Exchanges programmatisch angeboten. Ein Novum war aber nicht nur die Anzahl der betroffenen Publisher, sondern auch die Menge an verfügbarem Traffic und damit die Impressionen, die über das gefälschte Inventar eingekauft werden konnten.
Für einmal wurde kein Botnet mit infizierten PCs für den Traffic eingesetzt, sondern Server in grossen Rechenzentren. Normalerweise fällt das schon anhand der IP-Adressen auf, Methbot hat aber über 800’000 IP-Adressen gefälscht und die Rechenzentren damit als normale User getarnt.
Rechenzentren haben nicht die Skalierungsprobleme eines Botnets und Methbot ist in wenigen Wochen auf seine volle Grösse angewachsen. 200 bis 400 Millionen Video Impressionen wurden jeden Tag über das Inventar von Methbot ausgeliefert. Den Betreibern hat das einen geschätzten Umsatz von 3 bis 5 Millionen Dollar pro Tag eingebracht.
Betroffene Domains konnten zwar identifiziert werden, aber eine Sperrung, z.B. über eine Blacklist hätte gleichzeitig auch das echte Inventar der betroffenen Premium Publisher blockiert. Es musste eine andere Lösung gefunden werden und für einmal ist die erstaunlich simpel ausgefallen: eine Textdatei auf der Webseite des Publishers, die eine Auflistung der offiziellen Verkaufskanäle enthält.
Zu den aufgeführten Informationen zählen die SSP (Sell Side Platform) und die offiziellen Verkaufskanäle des Publishers, die zugehörige Account ID, die Art des Vertriebs und gegebenenfalls auch die TAG ID.
Zukünftig kann jeder überprüfen, ob ein Exchange überhaupt das Inventar eines Publishers verkaufen darf und ob die eindeutige Identifikationsnummer des Angebots mit den Angaben des Publishers übereinstimmt. Diese Informationen können auch manuell aufgerufen werden, indem man /ads.txt an die Domain eines Publishers anhängt (z.B. 20min.ch/ads.txt).
Natürlich ist es nicht die Aufgabe der Werbetreibenden jedes programmatische Angebot manuell auf seine Echtheit zu überprüfen. Diese Aufgabe wird ab Oktober von den seriösen DSPs (Demand Side Platform) übernommen. Sie machen künftig den Abgleich zwischen den Angeboten auf ihrer Plattform und der “Echtheitsbescheinigung” aus den Ads.txt Informationen auf der Webseite der Publisher.
Wie sich der neue Standard des IAB in der Praxis bewährt, wird die Zukunft zeigen. Klar ist, dass man damit nur Domain Spoofing adressiert, andere Betrugsmaschen müssen gesondert behandelt werden. Klar ist auch, dass unseriöse Exchanges weiterhin fragwürdiges Inventar anbieten werden. Den besten Schutz bekommt man immer noch, wenn man seine Partner vorsichtig wählt und einen Bogen um intransparente Anbieter macht.
Die Autoren:
Michael Weber verantwortet die Brand Safety Strategie von Hoy und Mediaschneider. Er hat am SAWI und an der Zürcher Hochschule der Künste studiert und auf Agentur- und Auftraggeberseite gearbeitet. Michael beschäftigt sich mit Technologie- und Sicherheitsthemen und erkundet regelmässig die zweifelhaften Regionen des Webs.
Moritz Schneider, CTO bei Hoy, ist Experte für digitale Werbung. Nach seinem Studium an der ZHAW begann er seine Laufbahn 2011 bei Mediaschneider, der grössten unabhängigen Mediaagentur der Schweiz. Dort baute er die Digitalabteilung mit auf. 2016 gründete er zusammen mit Philipp Semmler die Hoy AG, eine auf Werbetechnologie spezialisierte Tochterfirma von Mediaschneider.
Kontakt
Hast du Interesse an einer Zusammenarbeit oder möchtest du mehr über mich erfahren?
Schreib mir eine Mail oder sende mir eine Nachricht.